
L'IA permet aux escrocs de gérer des centaines de conversations simultanées tout en personnalisant les interactions en temps réel avec les victimes.
AI debate verdict and arguments
⚠️ AI-generated information only; not professional advice
Completed October 11, 2026
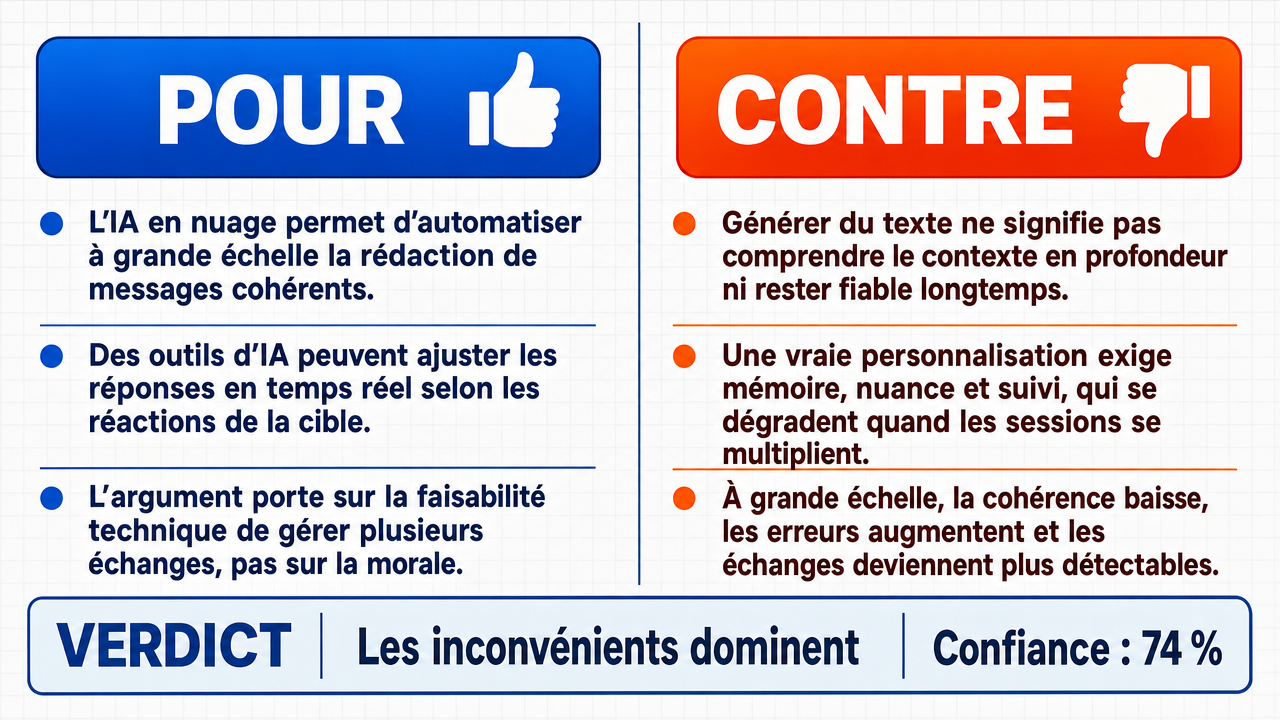
Verdict
Verdict : plutôt FAUX (74 %)
Cette section présente un bref aperçu des arguments clés. Il n'est pas nécessaire de lire le rapport détaillé ci-dessous.
✅ Arguments POUR clés :
- ■Les grands modèles linguistiques et les services d'IA générative en nuage offrent une capacité d'automatisation évolutive , permettant de générer des textes cohérents et contextuellement adaptés, avec une architecture capable de cloisonner des centaines de sessions indépendantes .
- ■Des outils basés sur l'IA peuvent analyser les réponses des victimes en temps réel et adapter dynamiquement le script de l'escroquerie, rendant les interactions plus convaincantes et difficiles à détecter.
- ■L'affirmation porte sur la faisabilité opérationnelle — tenir plusieurs fils de conversation et adapter chaque réponse aux signaux de la victime — et non sur une compréhension humaine parfaite, une mémoire conversationnelle sans limite ou une invisibilité totale.
❌ Arguments CONTRE clés :
- ■L'affirmation repose sur une confusion entre la génération de texte et la compréhension contextuelle profonde : les LLM souffrent d'hallucinations et d'une incapacité à maintenir une cohérence logique sur des échanges longs et complexes.
- ■La personnalisation réelle exige une gestion de la mémoire contextuelle et une compréhension des nuances qui s'étiolent dès que l'on tente de multiplier les sessions de manière automatisée, en raison des fenêtres de contexte limitées des modèles de langage .
- ■La gestion de centaines de conversations entraîne une érosion de la cohérence contextuelle, rendant les interactions détectables par les victimes et inefficaces face aux mesures de cybersécurité modernes.
💭 Conclusion: False : l'affirmation selon laquelle l'IA permet aux escrocs de gérer des centaines de conversations simultanées tout en personnalisant les interactions en temps réel est jugée fausse. La partie négative a démontré que les LLM , malgré leur capacité de génération textuelle, souffrent d'hallucinations et d'une perte de cohérence contextuelle sur les échanges longs, ce qui dégrade structurellement la qualité des interactions à grande échelle. La personnalisation authentique exige une mémoire conversationnelle étendue et une compréhension des nuances émotionnelles que les fenêtres de contexte limitées des modèles actuels ne permettent pas de maintenir simultanément sur des centaines de sessions. De plus, les mesures de cybersécurité modernes et la vigilance croissante des victimes rendent ces interactions automatisées détectables, compromettant leur efficacité opérationnelle. Enfin, le caractère composé de l'affirmation — combinant simultanéité massive ET personnalisation en temps réel — affaiblit davantage la thèse, car la sous-revendication la moins soutenue (la personnalisation authentique) n'est pas démontrée de manière robuste.
🔬 Verdict: plutôt FAUX ❌ (74 %)
Affirmation: L'IA permet aux escrocs de gérer des centaines de conversations simultanées tout en personnalisant les interactions en temps réel avec les victimes.
Modèles participants: deepseek-v3.2 💬, gemma-4-26b-a4b-it 💬👁️
📊 Confrontations: 0 ont conclu VRAI, 1 ont conclu FAUX (1 confrontations, 3 modèles)
📊 Score par camp: TRUE=0.00, FALSE=0.74
🏅 Évolution des scores des modèles :
minimax-m3 💬👁️: +7
✅ Arguments POUR :
- ■Les grands modèles linguistiques et les services d'IA générative en nuage offrent une capacité d'automatisation évolutive , permettant de générer des textes cohérents et contextuellement adaptés, avec une architecture capable de cloisonner des centaines de sessions indépendantes . deepseek-v3.2 💬
- ■Des outils basés sur l'IA peuvent analyser les réponses des victimes en temps réel et adapter dynamiquement le script de l'escroquerie, rendant les interactions plus convaincantes et difficiles à détecter. deepseek-v3.2 💬
- ■L'affirmation porte sur la faisabilité opérationnelle — tenir plusieurs fils de conversation et adapter chaque réponse aux signaux de la victime — et non sur une compréhension humaine parfaite, une mémoire conversationnelle sans limite ou une invisibilité totale. deepseek-v3.2 💬
❌ Arguments CONTRE :
- ■L'affirmation repose sur une confusion entre la génération de texte et la compréhension contextuelle profonde : les LLM souffrent d'hallucinations et d'une incapacité à maintenir une cohérence logique sur des échanges longs et complexes. gemma-4-26b-a4b-it 💬👁️
- ■La personnalisation réelle exige une gestion de la mémoire contextuelle et une compréhension des nuances qui s'étiolent dès que l'on tente de multiplier les sessions de manière automatisée, en raison des fenêtres de contexte limitées des modèles de langage . gemma-4-26b-a4b-it 💬👁️
- ■La gestion de centaines de conversations entraîne une érosion de la cohérence contextuelle, rendant les interactions détectables par les victimes et inefficaces face aux mesures de cybersécurité modernes. gemma-4-26b-a4b-it 💬👁️
- ■Pour qu'une interaction soit réellement personnalisée et non une simple répétition de scripts probabilistes , l'agent doit intégrer des données non textuelles et des nuances émotionnelles que l'IA actuelle ne traite que de manière superficielle. gemma-4-26b-a4b-it 💬👁️
💭 Raisonnement: False : l'affirmation selon laquelle l'IA permet aux escrocs de gérer des centaines de conversations simultanées tout en personnalisant les interactions en temps réel est jugée fausse. La partie négative a démontré que les LLM, malgré leur capacité de génération textuelle, souffrent d'hallucinations et d'une perte de cohérence contextuelle sur les échanges longs, ce qui dégrade structurellement la qualité des interactions à grande échelle. La personnalisation authentique exige une mémoire conversationnelle étendue et une compréhension des nuances émotionnelles que les fenêtres de contexte limitées des modèles actuels ne permettent pas de maintenir simultanément sur des centaines de sessions. De plus, les mesures de cybersécurité modernes et la vigilance croissante des victimes rendent ces interactions automatisées détectables, compromettant leur efficacité opérationnelle. Enfin, le caractère composé de l'affirmation — combinant simultanéité massive ET personnalisation en temps réel — affaiblit davantage la thèse, car la sous-revendication la moins soutenue (la personnalisation authentique) n'est pas démontrée de manière robuste.
📋 Faits POUR :
• Les LLM peuvent générer des textes cohérents et contextuellement pertinents à grande échelle.
• Les services d'IA générative en nuage offrent une architecture permettant de cloisonner des sessions indépendantes.
• Des outils d'IA peuvent analyser les réponses des victimes et adapter dynamiquement les scripts d'escroquerie.
📋 Faits CONTRE :
• Les LLM souffrent d'hallucinations et d'incapacité à maintenir une cohérence logique sur des échanges longs.
• Les fenêtres de contexte des modèles de langage sont limitées, ce qui érode la mémoire conversationnelle lors de sessions multiples.
• La personnalisation authentique nécessite l'intégration de données non textuelles et de nuances émotionnelles que l'IA actuelle ne traite que superficiellement.
• Les mesures de cybersécurité modernes peuvent détecter les interactions générées par IA à grande échelle.
| Confrontation | Modèle VRAI | Modèle FAUX | μ moyen VRAI | μ moyen FAUX | Jetons VRAI | Jetons FAUX | Vainqueur | Verdict | Conf. |
|---|---|---|---|---|---|---|---|---|---|
| #1 | deepseek-v3.2 💬 | gemma-4-26b-a4b-it 💬👁️ | 0.347 | 0.280 | 12 | 3 | TRUE | FALSE | 74% |
Les termes techniques, abréviations et concepts spécialisés suivants sont utilisés dans cette transcription. Les nombres entre crochets [N] dans le texte ci-dessus renvoient à l'entrée correspondante ci-dessous.
[1] agents — agents (IA) — Systèmes autonomes capables de percevoir leur environnement et d'agir pour atteindre des objectifs ; dans le débat, désigne les systèmes d'IA qui interagissent avec les victimes.
[2] analyses de menaces — Processus d'identification, d'évaluation et de hiérarchisation des risques et activités malveillantes dans le domaine de la cybersécurité.
[3] architecture — architecture (des modèles d'IA) — Structure technique et organisationnelle d'un système d'IA, notamment la conception sous-jacente des modèles linguistiques et leur capacité à cloisonner des sessions.
[4] automatisation évolutive — Capacité d'augmenter le volume des processus automatisés sans augmentation proportionnelle des ressources nécessaires.
[5] campagnes de phishing — Efforts coordonnés d'envoi de messages frauduleux à de multiples victimes dans le but de soutirer des informations ou de l'argent.
[6] compréhension contextuelle — Capacité d'un système à interpréter le sens d'une information en tenant compte de son contexte environnant.
[7] contexte, fenêtre de — fenêtre de contexte — Quantité maximale de texte qu'un modèle linguistique peut traiter en une seule fois, constituant une limite structurelle à la mémoire des échanges.
[8] cybersécurité — Ensemble des pratiques et technologies visant à protéger les systèmes, réseaux et données contre les attaques numériques.
[9] données non textuelles — Informations qui ne se présentent pas sous forme textuelle, telles que des images, de l'audio ou de la vidéo, et dont l'IA actuelle ne traiterait que superficiellement les nuances.
[10] dégradation structurelle — Déclin fondamental de la qualité ou de la performance résultant de limitations inhérentes au système, et non d'anomalies ponctuelles.
[11] dérive sémantique — Perte progressive de cohérence ou de sens dans un texte généré, survenant lorsque la complexité ou la longueur de l'échange augmente.
[12] détection — détection (en sécurité) — Identification d'activités frauduleuses ou malveillantes par des systèmes automatisés ou des utilisateurs vigilants.
[13] faux profils — Identités en ligne fabriquées utilisées à des fins de tromperie, souvent générées ou enrichies par l'IA.
[14] génération de texte — Processus de production automatique de texte par un modèle d'IA, fondé sur des probabilités statistiques.
[15] hallucinations — hallucinations (IA) — Phénomène par lequel un modèle d'IA produit des informations fausses, inventées ou incohérentes présentées comme factuelles.
[16] hyper-personnalisé — phishing hyper-personnalisé — Forme de phishing utilisant des informations détaillées et spécifiques sur la victime pour rendre l'attaque plus crédible et difficile à détecter.
[17] IA — Intelligence Artificielle — Ensemble des techniques et systèmes informatiques visant à simuler des processus d'intelligence humaine, tels que le raisonnement et la génération de langage.
[18] IA générative — Intelligence Artificielle générative — Catégorie de systèmes d'IA capables de créer de nouveaux contenus (texte, images, audio) à partir de modèles appris, souvent accessibles via des services en nuage.
[19] incohérences logiques — Contradictions ou erreurs de raisonnement qui compromettent la cohérence d'un échange ou d'un texte généré.
[20] LLM — grands modèles linguistiques — Modèles d'IA entraînés sur de très grands corpus de texte pour comprendre et générer du langage humain de manière cohérente et contextuelle.
[21] modèles de langage — Modèles d'IA entraînés à prédire et générer du texte en langage naturel à partir de grands volumes de données textuelles.
[22] mémoire contextuelle — Capacité d'un système à conserver et exploiter les informations issues des échanges précédents au sein d'une même interaction.
[23] mémoire conversationnelle — Capacité d'un agent conversationnel à se souvenir des échanges antérieurs et à les réutiliser dans la suite du dialogue.
[24] nuances émotionnelles — Subtilités et indices émotionnels présents dans la communication, dont la prise en compte est nécessaire à une personnalisation authentique.
[25] opérations — opérations (escroqueries) — Activités frauduleuses coordonnées et menées à grande échelle par des escrocs.
[26] personnalisation massive — Capacité d'adapter individuellement les interactions pour un très grand nombre d'utilisateurs simultanément, dont la faisabilité réelle est contestée dans le débat.
[27] phishing — Technique de fraude consistant à usurper l'identité d'entités légitimes pour obtenir des informations sensibles ou piéger des victimes.
[28] plateformes — Services ou systèmes en ligne sur lesquels se déroulent les interactions et où peuvent être déployés des mécanismes de détection.
[29] probabilité de génération — Dans un modèle linguistique, vraisemblance statistique associée à la production d'un mot ou d'une séquence donnée.
[30] rapports de sécurité — Documents d'analyse décrivant les menaces, incidents et tendances observés en matière de cybersécurité.
[31] scripts probabilistes — Scénarios conversationnels pré-écrits dont les réponses sont sélectionnées selon des distributions de probabilité, et non selon une compréhension réelle.
[32] sessions indépendantes — Fils de conversation isolés les uns des autres, dont le cloisonnement technique permettrait, selon la position affirmative, de gérer des centaines d'interactions sans interférence.
[33] supervision humaine — Contrôle exercé par des opérateurs humains sur les systèmes automatisés, présenté comme nécessaire pour corriger les limites de l'IA.
[34] systèmes de sécurité — Solutions technologiques conçues pour détecter et prévenir les activités frauduleuses ou malveillantes.
Face-off transcripts
- ■
Ownership & Trade Secrets. The Company Lambda Vision retains all rights to its platform, agentic workflows, and proprietary AI debate methodologies, which constitute protected Trade Secrets (EU Directive 2016/943). Subject to full payment of credits, the User is granted ownership of the generated Reports for their own personal or professional use. Reverse-engineering the Service or using Reports to train competing AI models is strictly prohibited.
- ■
No Professional Advice. Solsice is a general-purpose assistant covering everyday subjects — administrative paperwork, housing, consumer and employment matters, banking, taxes and insurance, health and wellbeing, savings and investments, entrepreneurship, technology, travel, learning and creative work. Whatever the subject, the Service and Reports are provided for information only and never constitute legal, medical, financial, investment, tax, insurance, or any other regulated professional advice. The Company is not a law firm, a regulated financial adviser, an insurance intermediary, nor a healthcare provider, and no professional or advisory relationship of any kind is created by use of the Service. Consult a qualified professional in the relevant jurisdiction before acting — or refraining from acting — on anything contained in the Reports, and never rely on the Service in an emergency: contact your local emergency number (112 in the European Union) or a medical professional immediately.
- ■
AI-Generated Content, Sources and Viewpoints. Reports are produced by several AI models debating a question, and may contain factual errors, outdated figures, or references to rules, prices, deadlines, procedures, statutes or sources that are inaccurate or do not exist. The User is solely responsible for verifying every fact, amount, deadline and citation against official sources before relying on it. Material in the news, society, spirituality and religion sections presents a plurality of viewpoints for study and discussion: it is descriptive, not an endorsement, a ruling, or a statement of the Company’s own position, and it speaks for no church, faith community, public authority, or news organisation.
- ■
Liability & Governing Law. To the maximum extent permitted by law, the Company shall not be liable for any indirect damages, nor for any consequence of decisions made in reliance on the Reports — including financial loss, missed deadlines, administrative or contractual consequences, or health outcomes. These Terms are governed by French law. Any disputes shall be subject to the exclusive jurisdiction of the Courts of Paris, France.